2026년 기업용 차세대 방화벽(NGFW) 도입 검토에서 포티넷(FortiGate)과 팔로알토(PA-Series)는 성능과 총소유비용(TCO)에서 뚜렷하게 갈립니다. 10Gbps급 기준 5년 TCO는 팔로알토가 포티넷보다 40~60% 높다는 분석이 나오는 반면, 애플리케이션 식별 정확도(App-ID)와 인라인 머신러닝 기반 제로데이 차단은 팔로알토가 앞선다는 평가가 우세합니다. 이 글에서는 두 제품의 아키텍처 차이, 라이선스 구조가 만드는 비용 격차, 도입 시 반드시 확인해야 할 4대 기능을 실무 관점에서 정리합니다.
2026년 NGFW 포티넷 vs 팔로알토 한눈에 보기
1. 왜 지금 NGFW를 다시 검토하는가
2021~2023년에 체결한 3~5년 계약이 2026년에 대거 갱신 시점을 맞았고, 동시에 기업 웹 트래픽 대부분이 TLS 1.3으로 넘어가면서 암호화 트래픽 복호화·검사 부하가 급증했습니다. 분석기관별로 시장 규모 추정은 엇갈리지만 방향은 같습니다. The Business Research Company는 글로벌 NGFW 매출이 2025년 54.4억 달러에서 2026년 61.7억 달러로 늘어 연 13.6% 성장했다고 집계했습니다. 문제는 도입 여부가 아니라 스펙시트의 ‘방화벽 처리량’이 아니라 ‘위협방어 처리량’으로 장비를 산정해야 한다는 점입니다.
2. 포티넷 vs 팔로알토: 아키텍처와 강점이 다르다
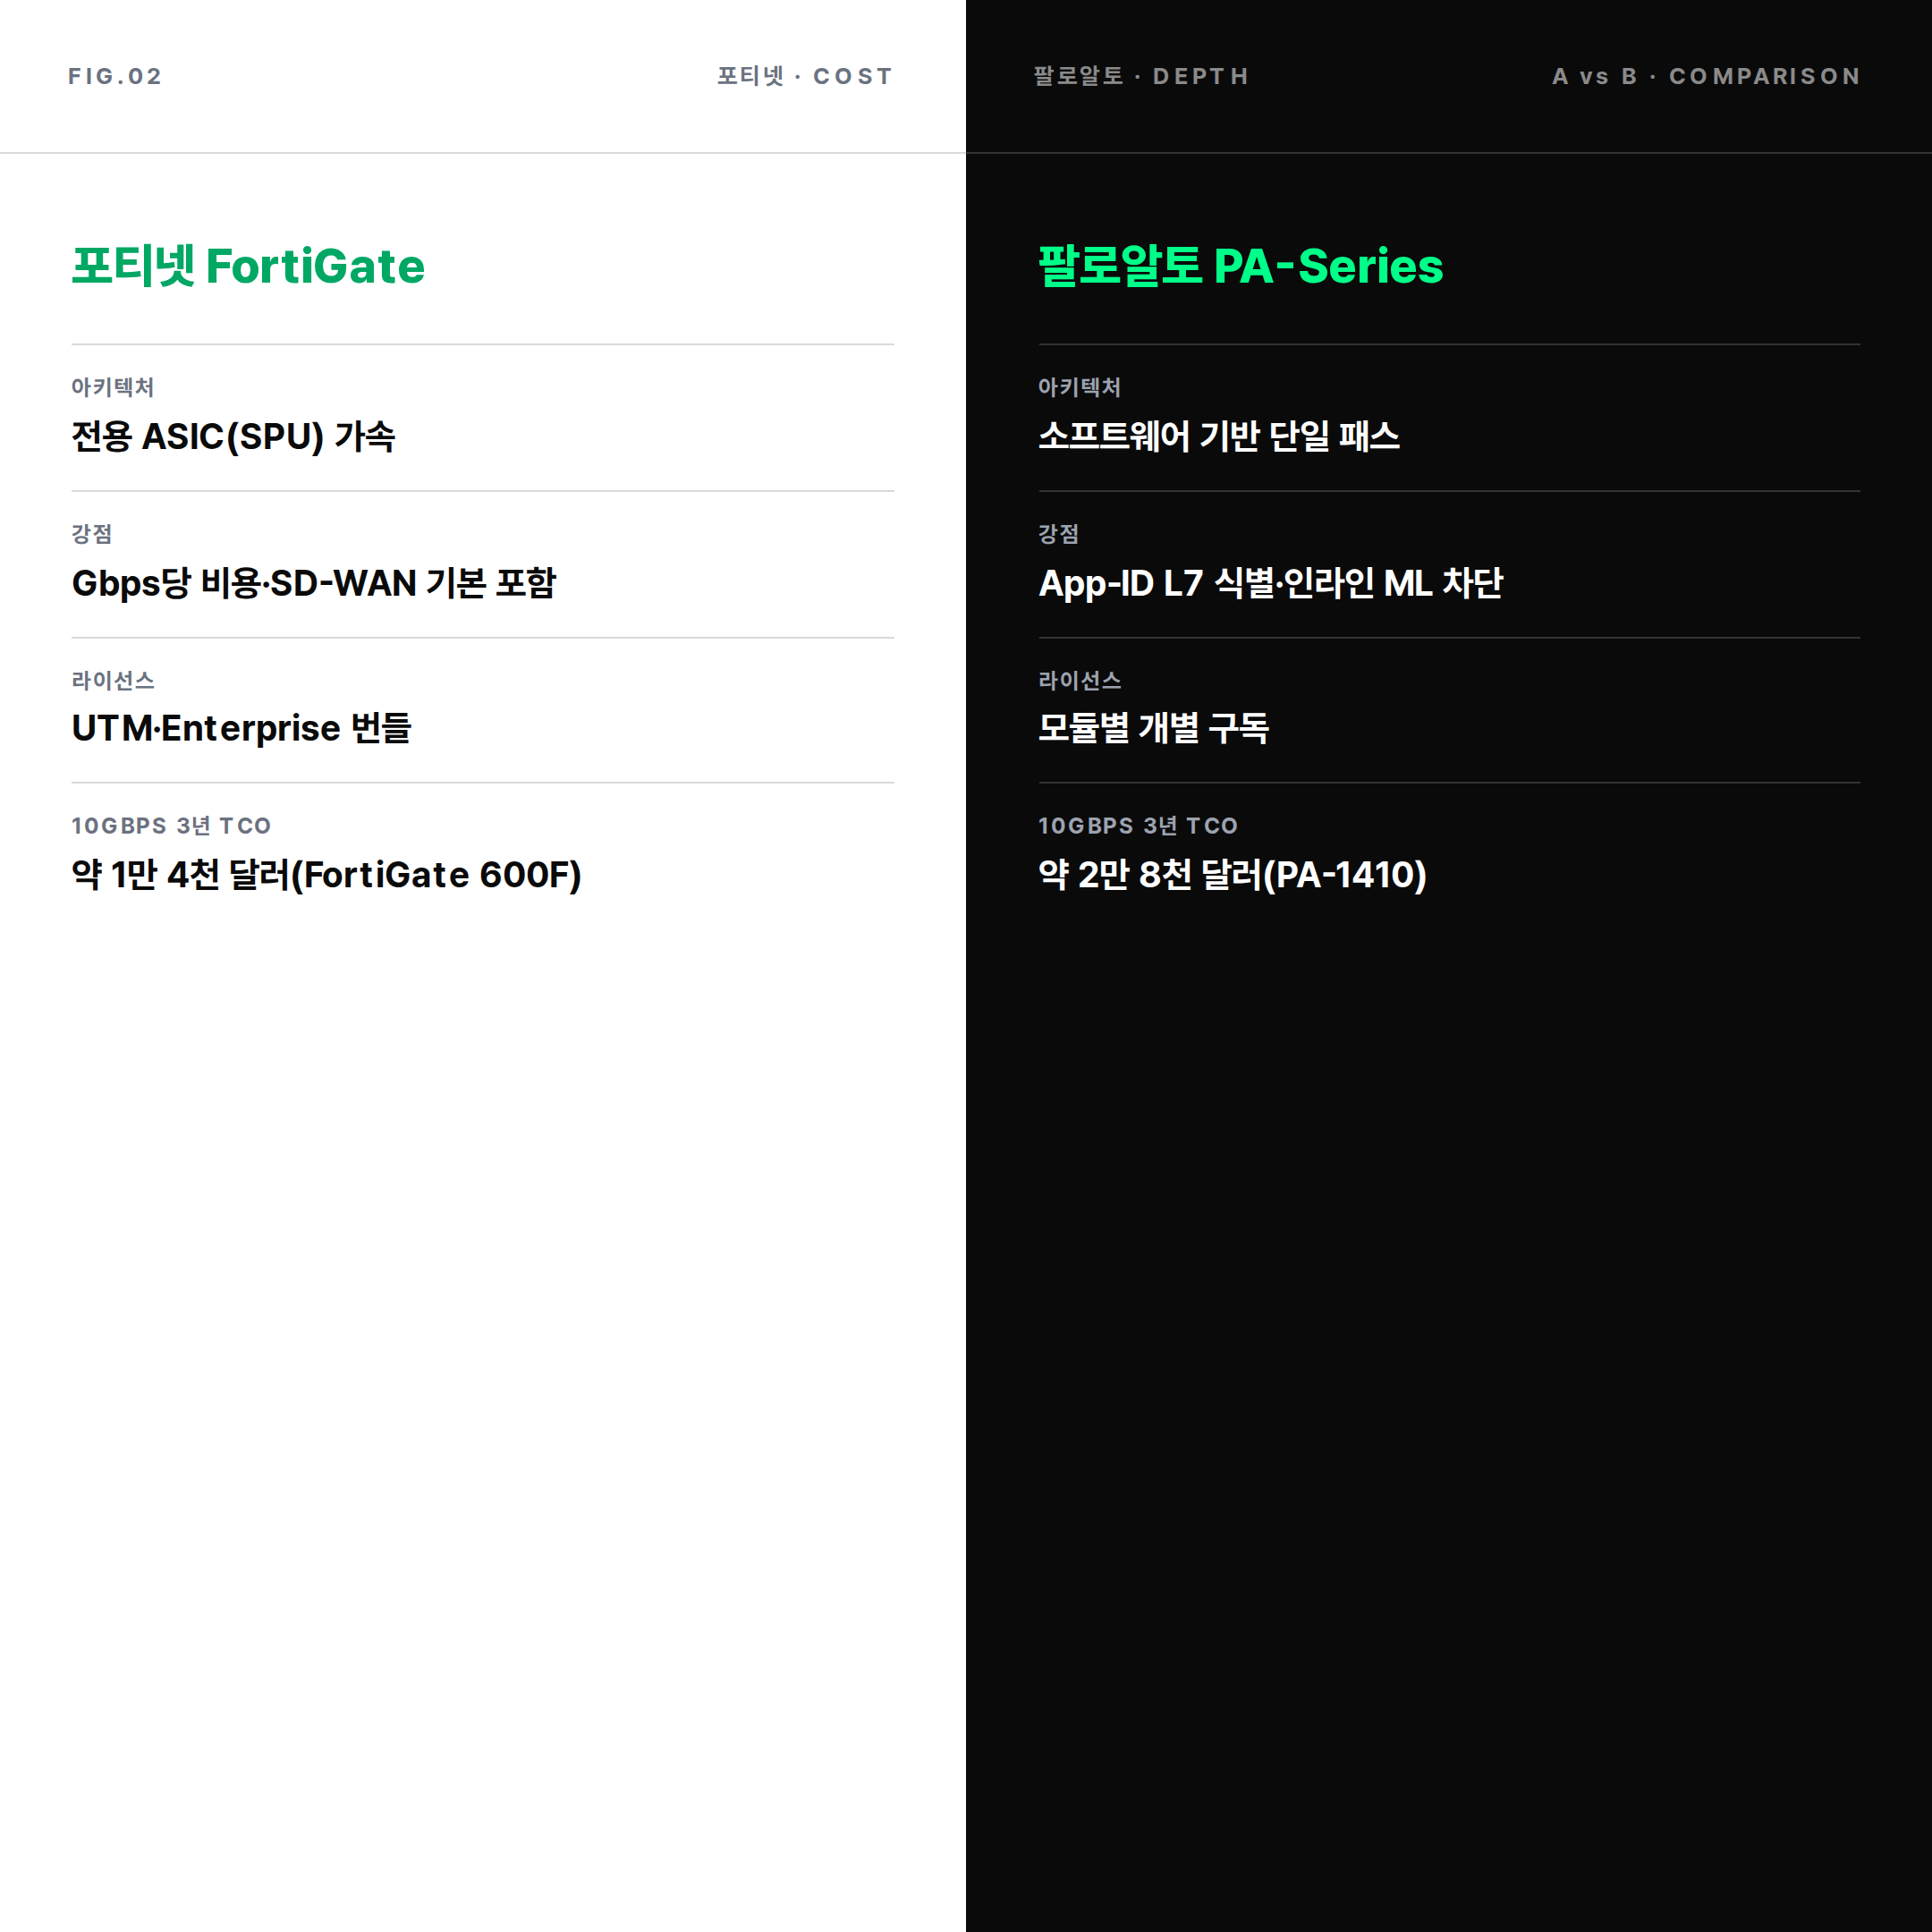
포티넷 FortiGate는 패킷 검사 전용 ASIC(SPU) 칩셋으로 Gbps당 비용을 낮추고 SD-WAN을 기본 라이선스에 포함합니다. 팔로알토 PA-Series는 소프트웨어 기반 단일 패스(single-pass) 아키텍처에 App-ID·User-ID·Device-ID를 얹어 L7 애플리케이션 식별 정확도와 인라인 ML 차단 정확도를 앞세웁니다.
| 구분 | 포티넷 FortiGate | 팔로알토 PA-Series |
|---|---|---|
| 아키텍처 | 전용 ASIC(SPU) 가속 | 소프트웨어 기반 단일 패스 |
| 강점 | Gbps당 비용·SD-WAN 기본 포함 | App-ID L7 식별·인라인 ML 차단 |
| 라이선스 | UTM·Enterprise Protection 번들 | Threat Prevention·WildFire 등 모듈별 구독 |
| 관리 콘솔 | FortiManager + FortiCloud | Strata Cloud Manager(Panorama 대체) |
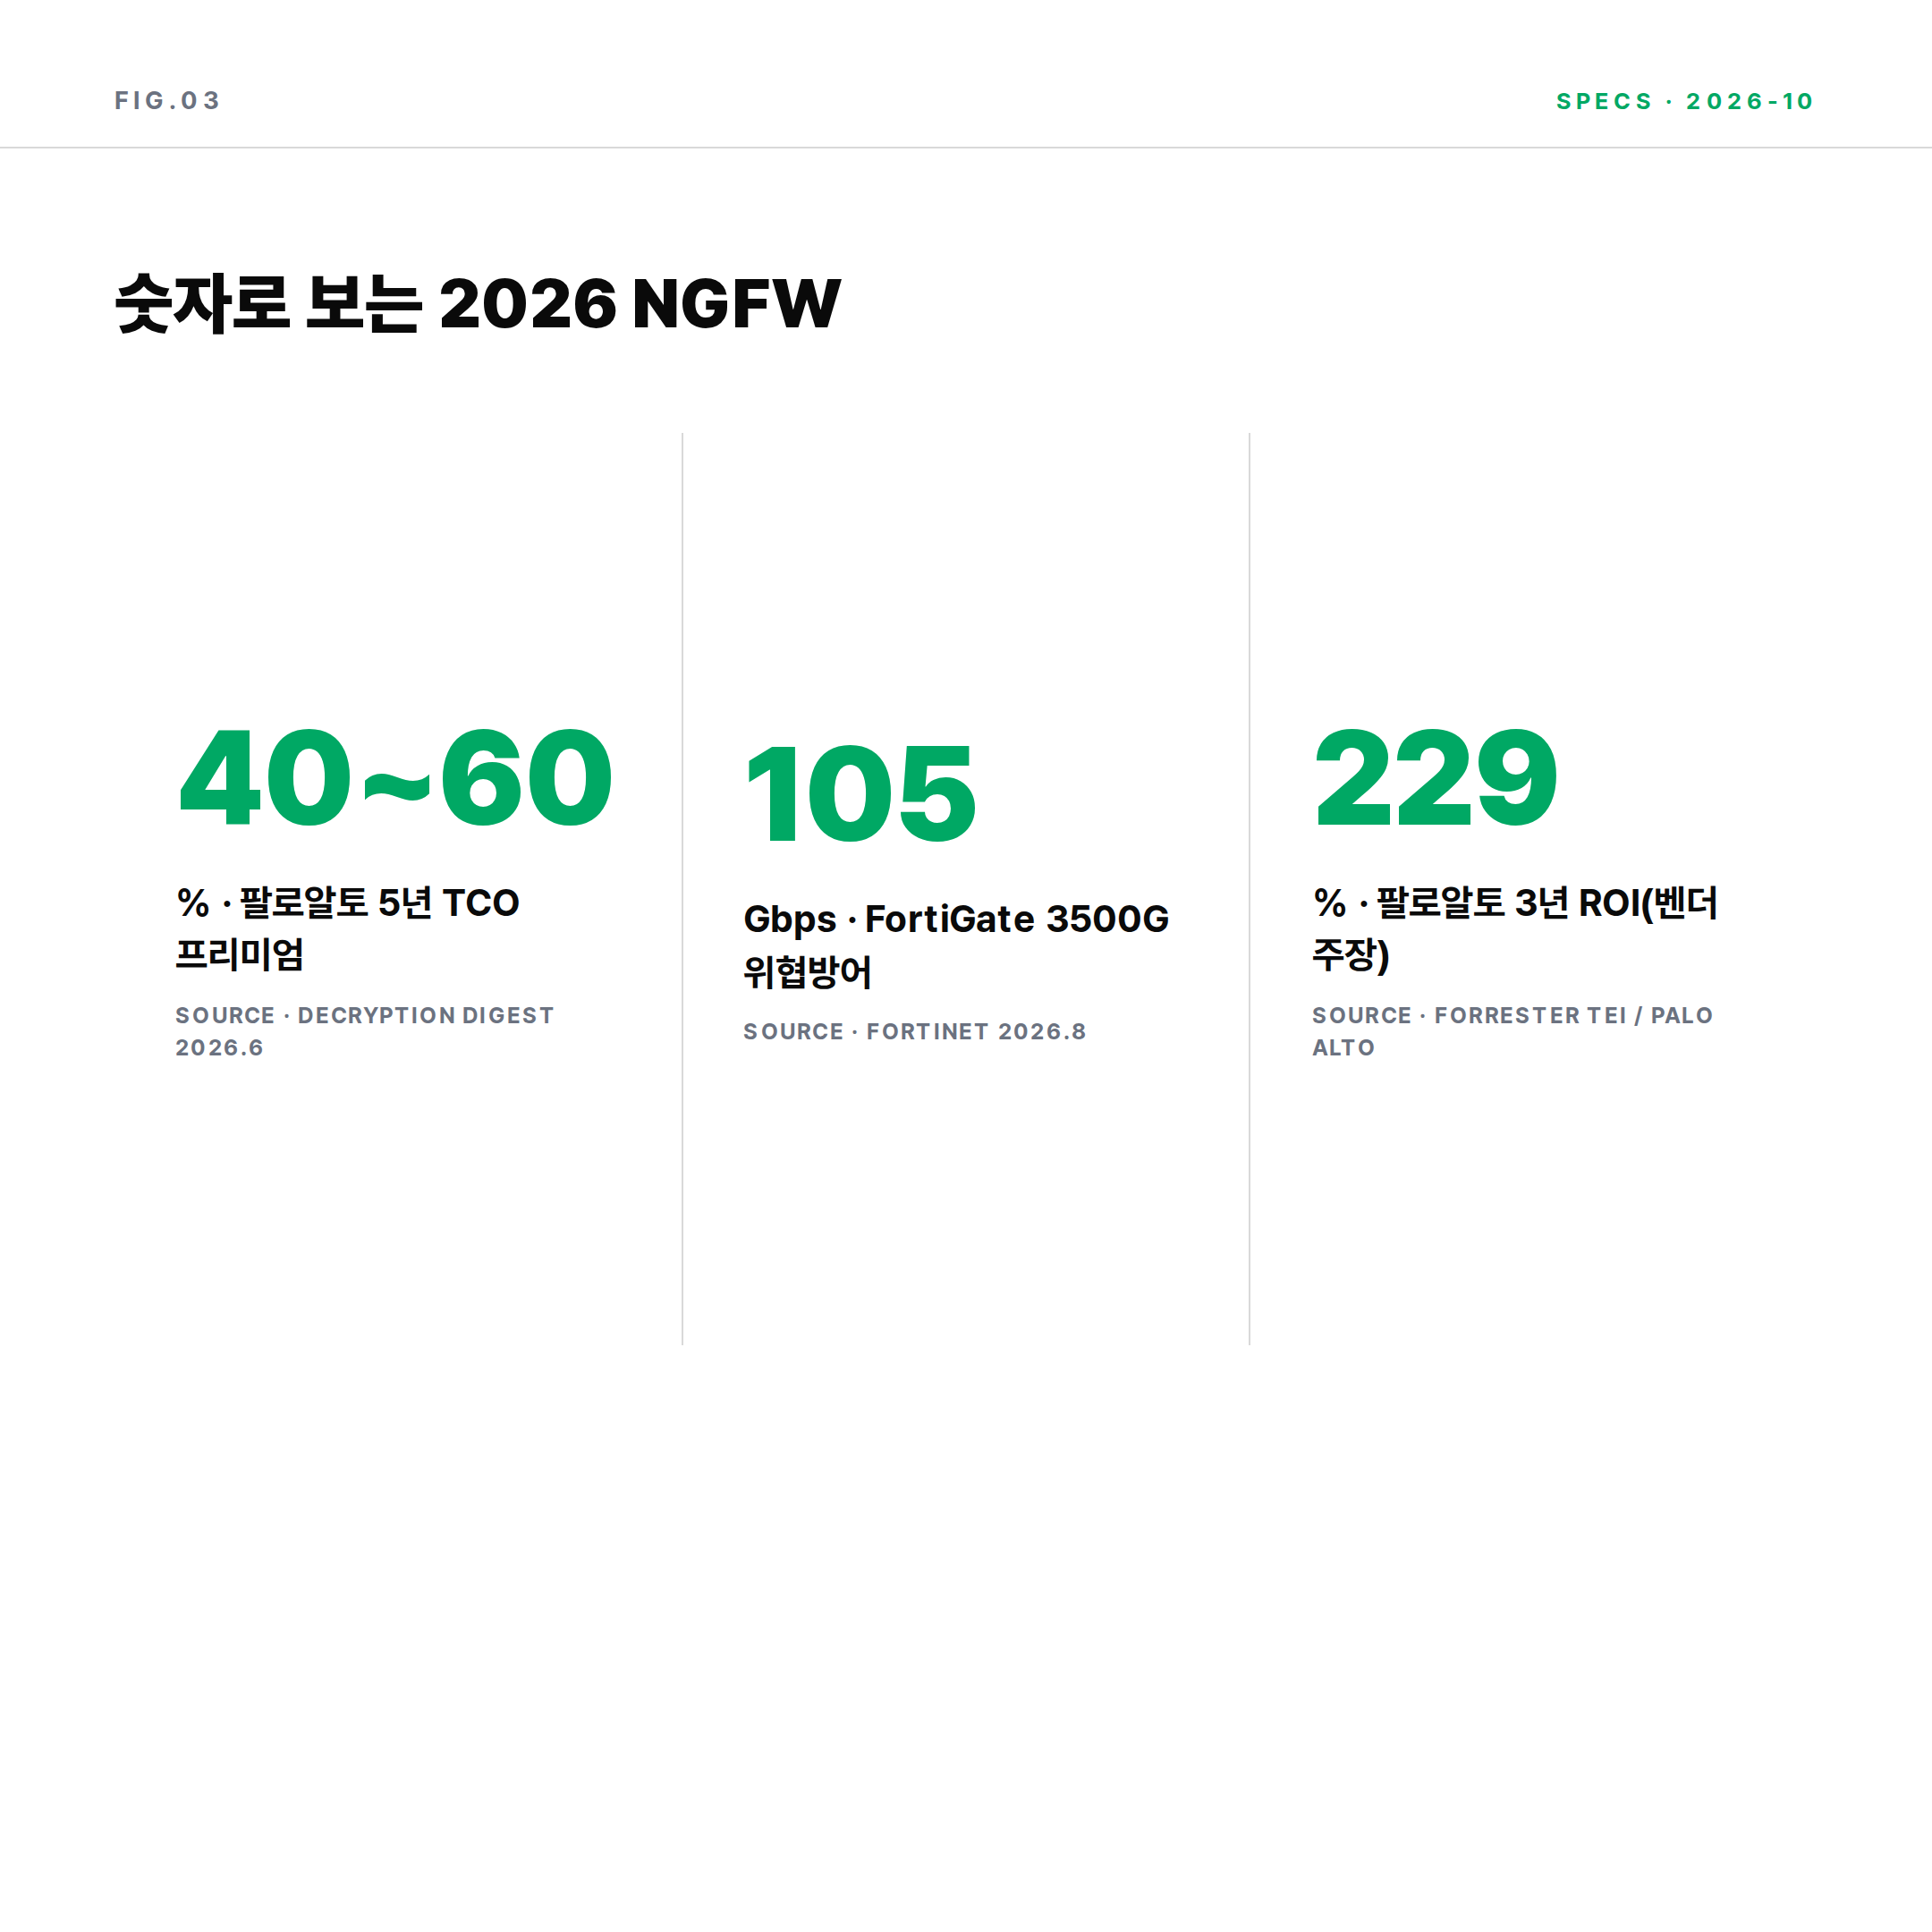
참고로 포티넷은 FortiGate 3500G 105Gbps, 3700F 75Gbps의 위협방어 처리량을 공표했습니다. 팔로알토는 자사 자료에서 3년 ROI 229%·투자 회수 7개월(Forrester TEI), 타사 테스트 대비 30% 성능 우위를 주장합니다. 이 수치는 벤더 자체 주장이므로 독립 벤치마크와 구분해 읽어야 합니다.
포티넷과 팔로알토 비교
3. 라이선스 구조가 만드는 TCO 격차
비용 격차의 핵심은 하드웨어 가격이 아니라 라이선스 구조입니다. 팔로알토는 하드웨어에 최소 기능만 포함하고 Threat Prevention·WildFire·Advanced URL Filtering·DNS Security·GlobalProtect를 모듈별로 개별 구독합니다. 전 기능을 켜면 하드웨어 대비 연간 약 3배의 구독료가 발생한다는 분석도 있습니다. 포티넷은 UTM·Enterprise Protection 번들로 핵심 보호 기능을 묶어 갱신 비용 예측이 쉽습니다.
| 구분 | 포티넷 | 팔로알토 |
|---|---|---|
| 10Gbps 3년 TCO | 약 1만 4천 달러(FortiGate 600F) | 약 2만 8천 달러(PA-1410) |
| 5년 TCO 프리미엄 | 기준 | 40~60% 높음 |
| 구독 모델 | 번들(갱신 예측 가능) | 모듈별(전 기능 시 HW 대비 연 약 3배) |
숫자로 보는 2026 NGFW
4. 도입 시 필수 점검 4대 기능
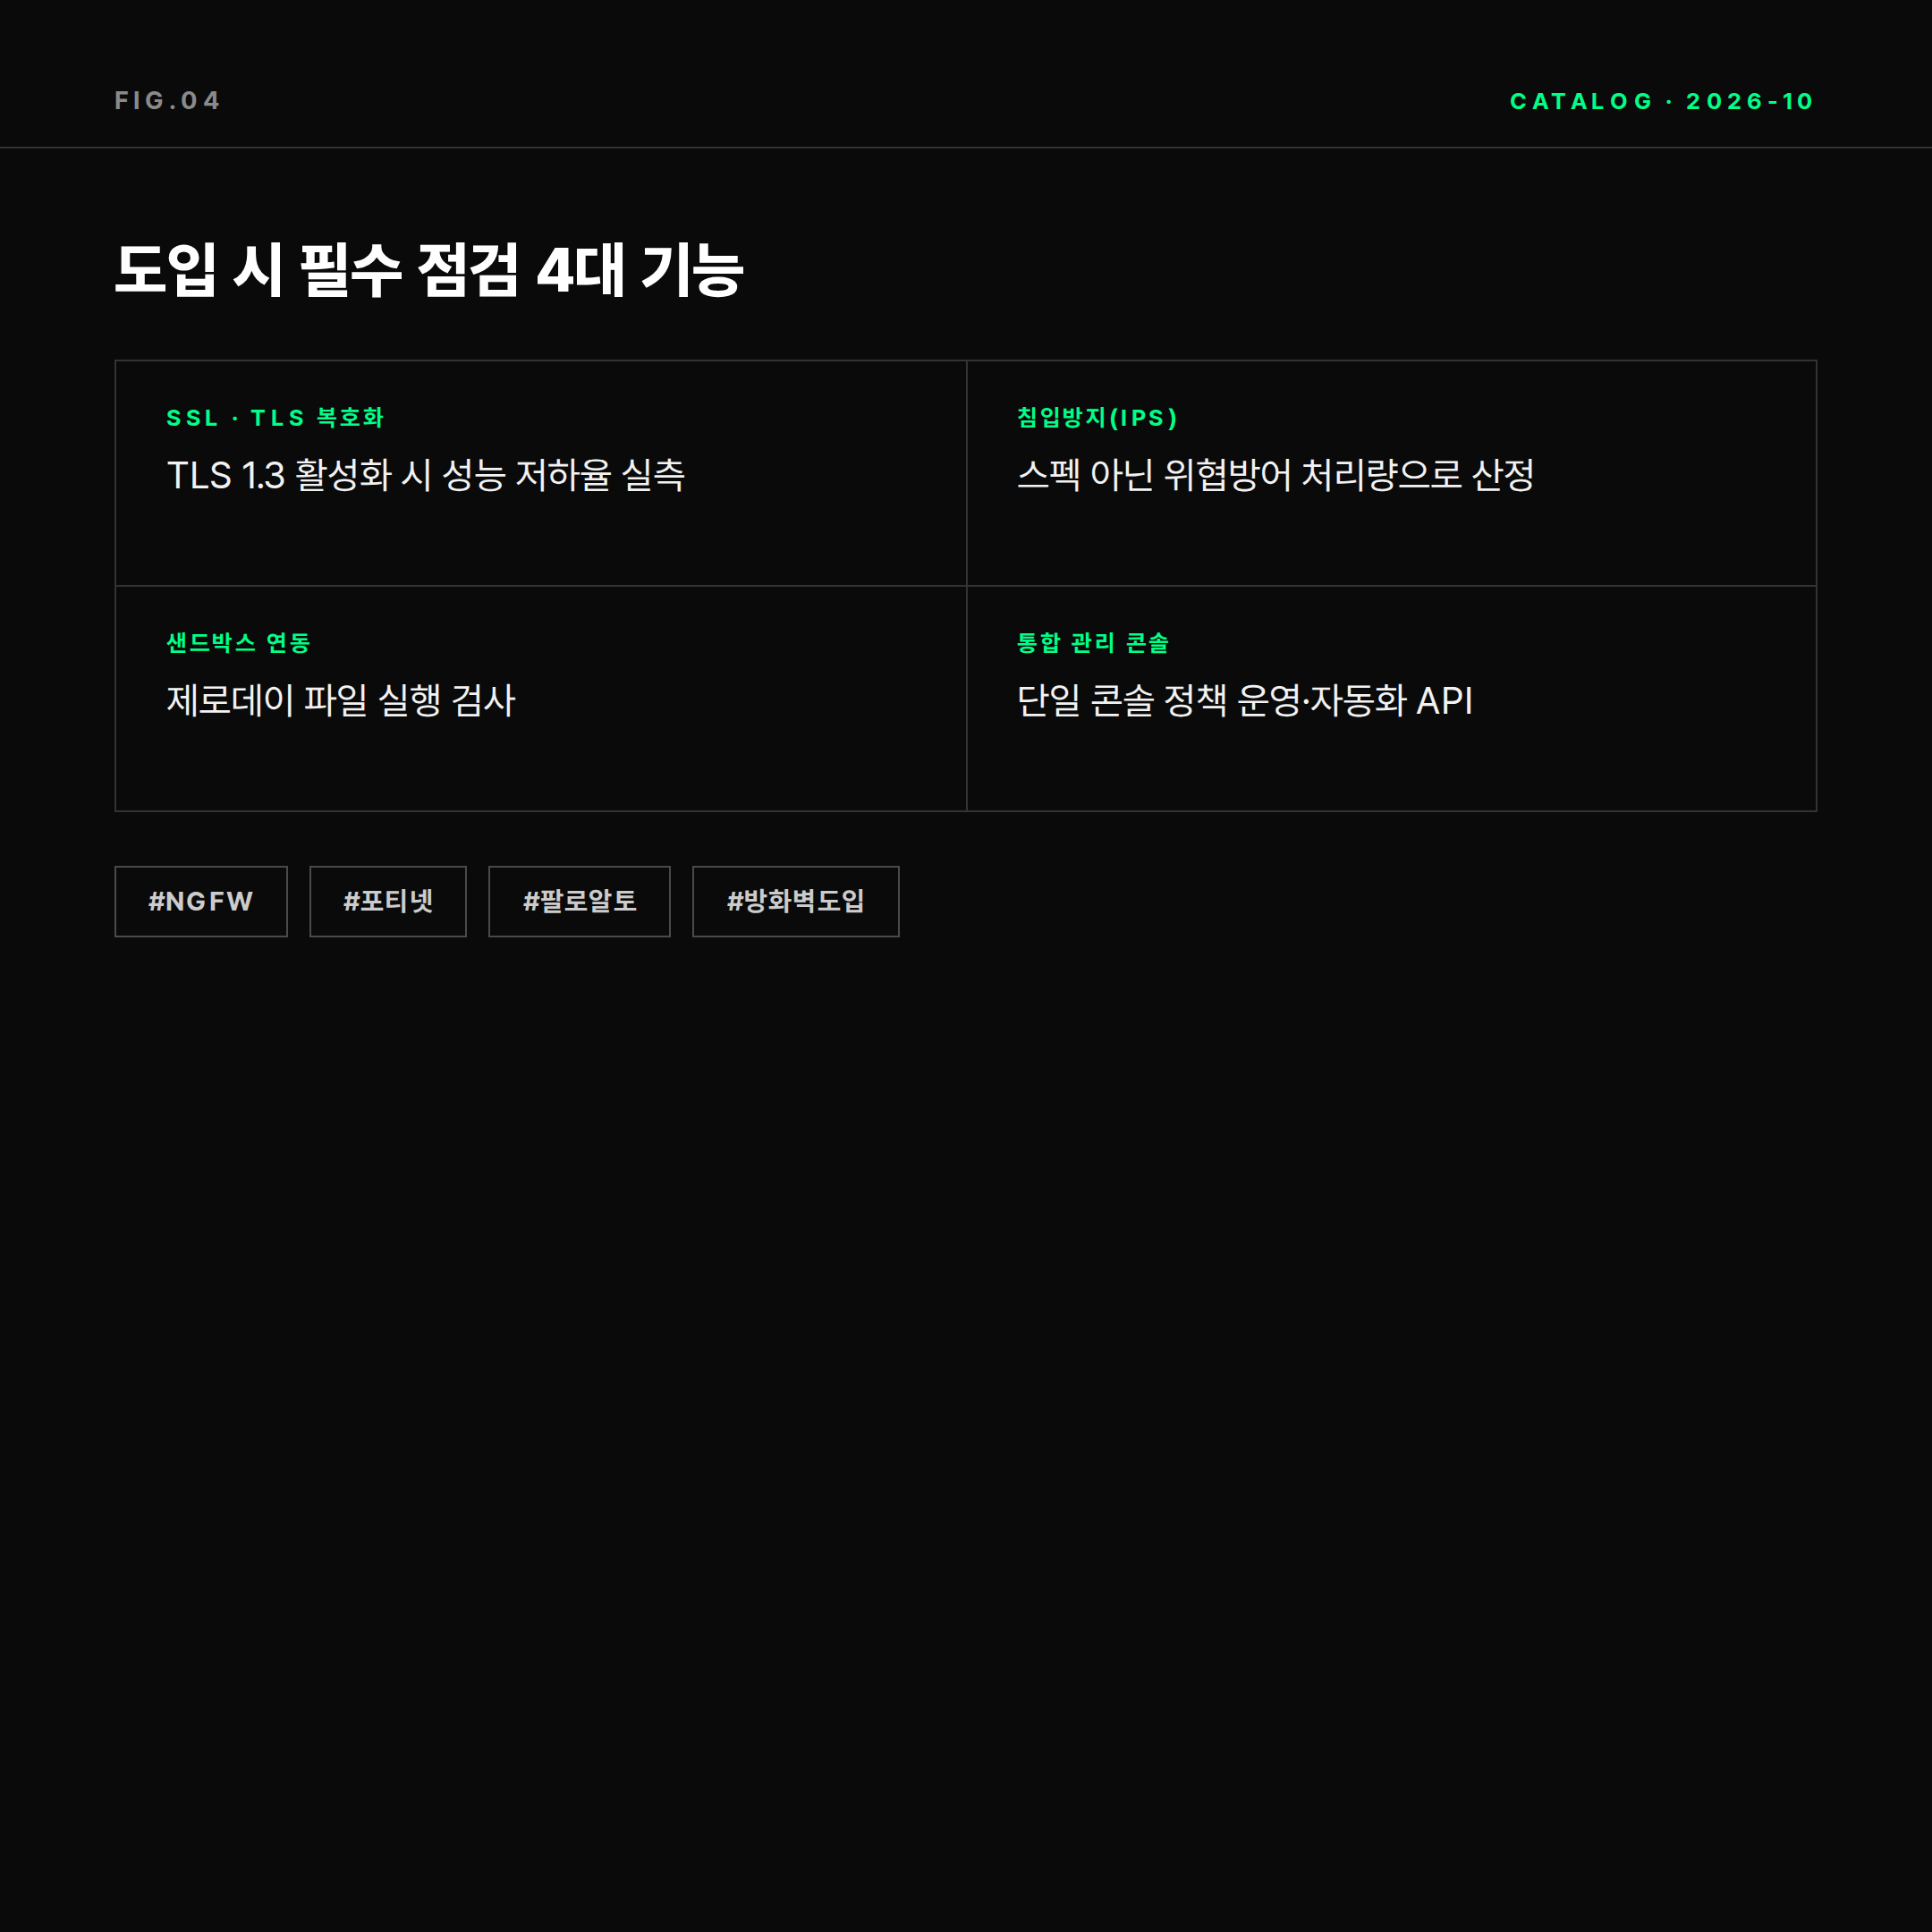
어느 벤더를 고르든, 도입 전 POC에서 아래 4가지를 자사 트래픽으로 검증해야 합니다.
- SSL/TLS 복호화: TLS 1.3 활성화 시 실제 성능 저하율 실측
- 침입방지(IPS): 스펙 아닌 위협방어 처리량 기준으로 사이징
- 샌드박스 연동: 제로데이 파일 실행 검사와 클라우드 샌드박스 지연 시간
- 통합 관리 콘솔: 단일 콘솔 정책 운영과 자동화 API 깊이
도입 시 필수 점검 4대 기능
5. 견적에 안 보이는 숨은 비용과 마이그레이션
하드웨어와 구독료 외에 세 가지 비용이 예산을 흔듭니다. 지원 등급 선택은 최저~최상위 티어 간 연 구독료 차이가 15~20%에 달하고, 엔지니어 자격증·교육은 시험 1회당 200~400달러와 인력 이탈 비용이 발생합니다. 갱신 인상은 첫 계약 할인이 다음 갱신에 이어지지 않아 4년 차 연간 비용이 두 배로 뛰는 경우도 있습니다. 벤더 교체 시에는 규칙 변환·병행 모니터링·세그먼트 단위 절체까지 중견기업 기준 6~12주를 잡아야 합니다.
자주 묻는 질문(FAQ)
Q1. 포티넷과 팔로알토 중 어느 쪽이 저렴한가요?
동급 처리량 기준으로는 포티넷이 저렴합니다. 10Gbps급 3년 기준 FortiGate 600F 약 1만 4천 달러, 팔로알토 PA-1410 약 2만 8천 달러로, 5년 TCO 격차는 40~60%에 달합니다.
Q2. 포티넷은 SD-WAN이 기본 포함되나요?
네. FortiGate는 애플리케이션 인지 SD-WAN을 기본 라이선스에 포함합니다. 팔로알토의 Prisma Access나 Check Point의 SD-WAN 블레이드는 별도 구매 항목입니다.
Q3. 팔로알토 라이선스가 비싼 이유는 무엇인가요?
기본 하드웨어에 최소 기능만 포함하고 Threat Prevention·WildFire·DNS Security 등을 모듈별로 구독하는 구조이기 때문입니다. 전 기능을 켜면 하드웨어 대비 연간 약 3배 구독료가 발생한다는 분석도 있습니다.
Q4. 방화벽 사이징은 어떤 처리량으로 해야 하나요?
스펙의 ‘방화벽 처리량’이 아니라 TLS 검사를 켠 상태의 ‘위협방어 처리량’으로 산정해야 합니다. 두 수치의 차이가 50% 이상 벌어지기도 합니다.
핵심 요약
- 차세대 방화벽은 스펙의 방화벽 처리량이 아니라 위협방어 처리량으로 산정해야 합니다.
- 10Gbps급 5년 TCO는 팔로알토가 포티넷보다 40~60% 높습니다.
- 포티넷은 SD-WAN이 기본 라이선스에 포함되고 라이선스가 번들 구조입니다.
- 팔로알토는 모듈별 개별 구독으로 전 기능 활성화 시 하드웨어 대비 연간 약 3배 구독료가 발생합니다.
- 지사 분산 환경은 포티넷, 제로 트러스트·컴플라이언스 데이터센터는 팔로알토가 유리합니다.
핵심 5줄 요약
참고 자료 및 출처
· Tech Insider, Palo Alto vs Fortinet vs Check Point NGFW 2026(가격·처리량·TCO) — tech-insider.org
· Fortinet, FortiGate NGFW와 Palo Alto Networks 비교 — fortinet.com
· Palo Alto Networks, NGFW vs Fortinet 비교 자료 — paloaltonetworks.co.kr
· The Business Research Company, NGFW 시장 규모 2026
발행 2026.10.12 · 수정 2026.10.12 · 가격·성능 수치는 벤더·분석기관 제시값이며 실제 견적과 다를 수 있습니다.
'시사·트렌드' 카테고리의 다른 글
| 기업 전자계약 솔루션 도입 가이드: 건당 비용 체계와 법적 효력 비교 기준 (0) | 2026.10.08 |
|---|---|
| 2026 엔터프라이즈 API 게이트웨이 비교 | Kong vs Apigee vs AWS API Gateway 도입 비용 분석 (0) | 2026.10.07 |
| AWS RDS 클라우드 데이터베이스 비용 가이드 | 오라클 DB 마이그레이션·라이선스 절감 (0) | 2026.10.06 |
| 2026 온라인 쇼핑몰 PG사 비교: 토스페이먼츠 vs 이니시스 수수료·정산 주기 및 간편결제 연동 가이드 (0) | 2026.10.02 |
| 2026 클라우드 콜센터 CTI 시스템 추천: 구축형 대비 비용 70% 절감과 재택근무 연동 솔루션 비교 (0) | 2026.09.30 |


