AI 이미지가 실제 사진처럼 보이는 시대, 애플은 사진을 본 뒤 가짜인지 추정하는 대신 촬영 순간부터 증거를 남기는 방식을 꺼냈다. 이름은 ‘Apple Reference Image’. 아이폰 카메라 센서가 픽셀을 직접 서명하고, 보안 타임스탬프와 검증 가능한 현상 과정을 묶어 “실제 센서가 특정 시간 구간에 포착한 사진”임을 확인하는 기술이다.
다만 제목만 보고 “사진 속 내용이 전부 진실이라는 보증서”로 받아들이면 곤란하다. 이 기술은 사진이 실제 카메라 센서에서 나왔고 이후 검증 대상 이미지가 바뀌지 않았다는 점을 강하게 보증한다. 반면 누군가 연출한 장면인지, 사진 밖에서 어떤 일이 있었는지, 붙은 설명이 정확한지까지 판정하지는 않는다.
사진 감별 AI가 아니라 ‘촬영 증명서’에 가깝다
가짜 이미지를 가려내는 흔한 접근은 결과물을 분석해 AI 생성 흔적을 찾는 것이다. 하지만 생성 모델이 발전하면 탐지기도 다시 따라가야 하고, 압축이나 리사이즈만으로 판정이 흔들릴 수 있다. Apple Reference Image는 출발점이 다르다. 완성된 사진의 인상을 보고 진짜인지 맞히는 것이 아니라, 카메라 센서가 빛을 픽셀로 바꾸는 순간부터 암호학적 증거를 만든다.
애플 발표 기준으로 이 기능은 iPhone 18 Pro와 iPhone 18 Pro Max의 메인 카메라 센서에서 시작한다. 모든 사진에 자동 적용되는 기능이 아니라 사용자가 Reference 모드를 선택하는 방식이다. 따라서 일반 카메라 모드로 찍은 사진, 다른 기기에서 만든 이미지, 이미 인터넷에 올라온 과거 사진을 사후에 ‘진짜’로 바꾸는 도구는 아니다.
Apple Reference Image는 어떻게 작동할까
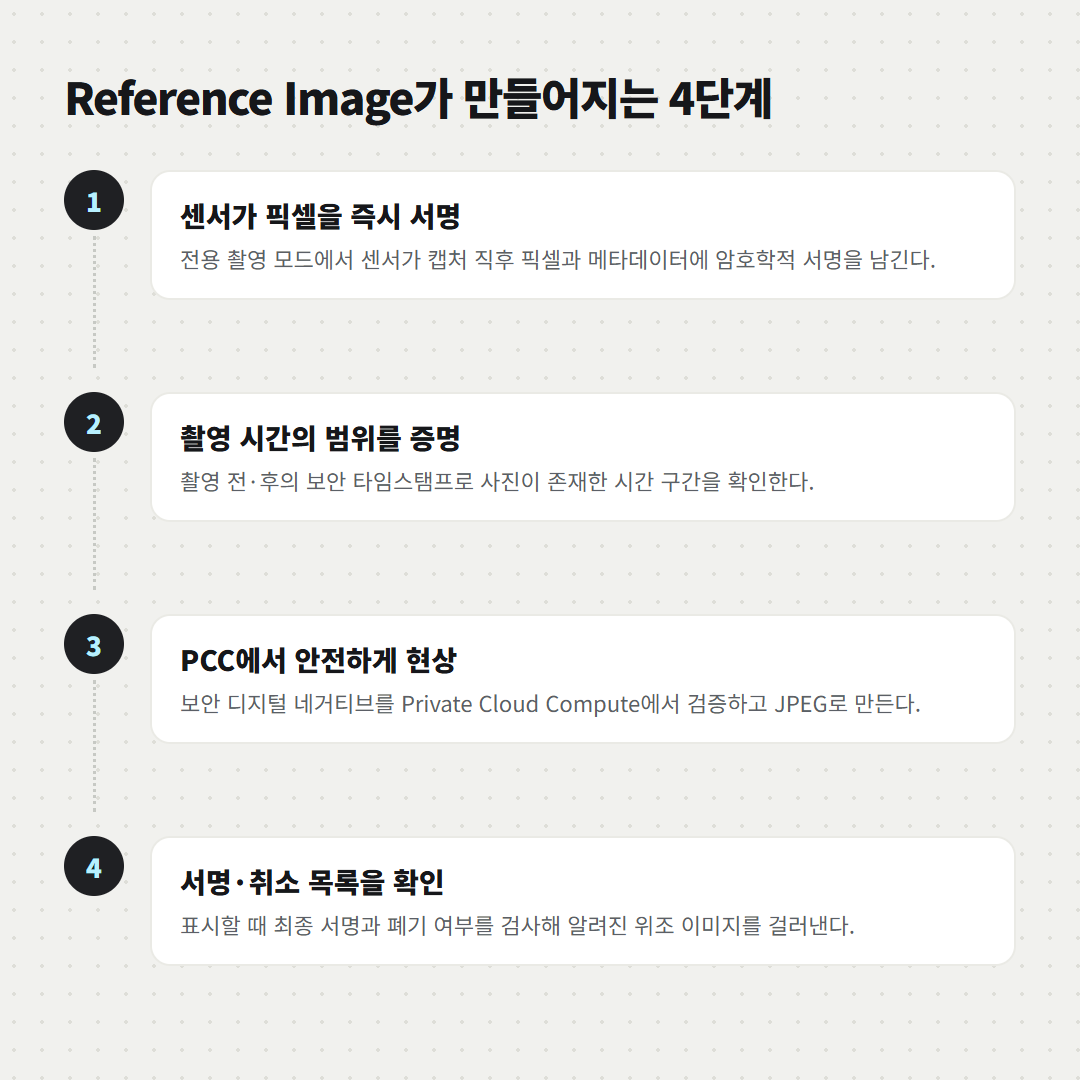
1. 카메라 센서가 픽셀을 바로 서명한다
사용자가 Reference 모드로 전환하면 카메라 센서가 전용 보안 모드로 다시 시작된다. 촬영 시 센서는 디지털 픽셀 데이터와 센서 메타데이터를 자체 비밀키로 즉시 서명한다. 운영체제가 이미지를 받은 뒤 서명하는 것이 아니라 센서 안에서 먼저 서명하므로, 센서와 운영체제 사이에 조작된 픽셀을 끼워 넣는 공격을 막는 것이 핵심이다.
디지털 줌, 노출, 렌즈 정보처럼 센서 밖에서 들어오는 일부 정보는 Secure Enclave가 별도로 서명한다. 공장에서 센서의 공개키와 Secure Enclave의 신원을 같은 기기에 묶어두기 때문에, 나중에 서로 다른 부품을 조합한 가짜 촬영 체인인지도 확인할 수 있다.
2. 촬영 시각을 ‘한 점’이 아니라 범위로 남긴다
휴대전화 화면에 표시된 시각은 사용자가 바꾸거나 운영체제가 조작될 수 있다. 애플은 암호학적으로 서명된 타임스탬프를 촬영 전과 후에 확보해, 사진이 그 두 시점 사이에 존재했다는 범위를 만든다. 애플 설명상 촬영 전 토큰은 전 세계 평균 약 15분 간격의 연결 상태 확인 과정에서 갱신되지만, 실제 간격은 네트워크 상황에 따라 달라질 수 있다.
오프라인이라 촬영 직후 상한 시각을 받지 못하면 백그라운드에서 계속 요청한다. 그래서 “정확히 몇 시 몇 분 몇 초에 셔터를 눌렀다”기보다, 검증된 두 경계 사이에 촬영됐다고 이해하는 편이 정확하다.
3. 보안 디지털 네거티브를 PCC에서 현상한다
센서 픽셀은 그대로는 우리가 보는 사진이 아니다. 색을 복원하는 디모자이킹, 톤 매핑, 렌즈 보정, 압축 같은 계산 사진 처리가 필요하다. 애플은 픽셀·서명·타임스탬프·기기 정보를 DNG 형식의 ‘보안 디지털 네거티브’로 묶고, 사용자가 Reference Image 생성을 요청하면 이를 Private Cloud Compute(PCC)에서 검증하고 현상한다.
PCC에서 돌아가는 운영 빌드는 변경이 어려운 투명성 로그에 기록되고, 공개된 바이너리를 전문가가 검사할 수 있도록 설계됐다. 애플은 PCC 노드가 처리하는 이미지 내용도 회사가 볼 수 없다고 설명한다. 현상이 끝나면 JPEG 해시에 최종 서명이 붙는다.
4. 위조가 드러나면 나중에도 취소할 수 있다
보안 시스템은 완벽하다고 가정할 수 없다. 애플은 이미지 단위 또는 센서 단위의 취소 목록을 운영한다. 기기가 Reference Image를 표시할 때 JPEG의 최종 서명과 사진 식별자가 취소 목록에 있는지 확인한다. 나중에 특정 센서가 침해된 것으로 밝혀져도 과거 결과를 무조건 신뢰하지 않도록 만든 장치다.
C2PA와 무엇이 다른가
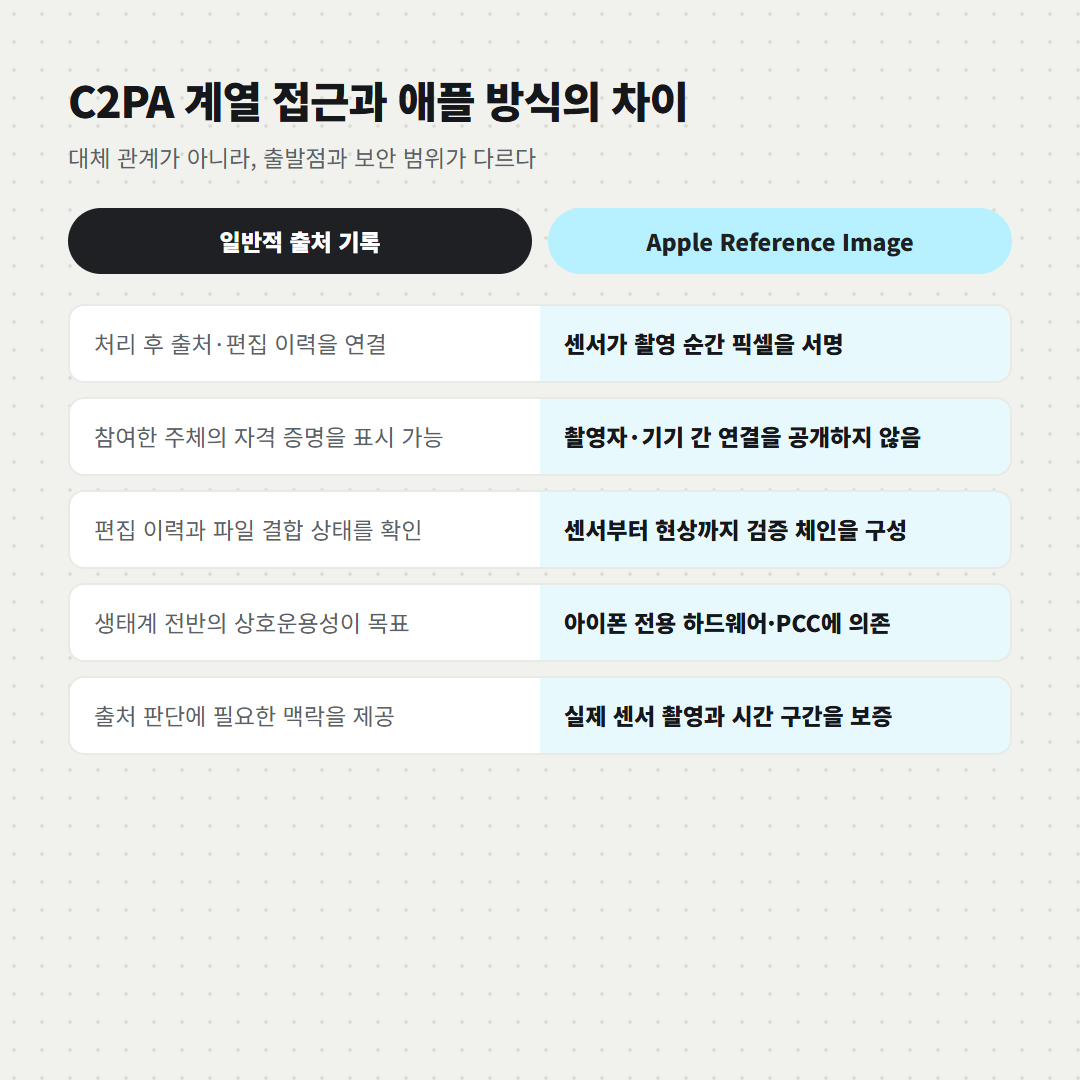
C2PA의 Content Credentials는 디지털 콘텐츠의 출처와 변경 이력을 암호학적으로 연결하는 공개 표준이다. 어떤 도구와 주체가 콘텐츠를 만들거나 수정했는지 확인할 맥락을 제공한다. C2PA 문서도 이 자격 정보가 출처 데이터의 결합과 변조 여부를 확인할 뿐, 기록된 내용이 현실적으로 ‘참’이라는 가치 판단까지 대신하지는 않는다고 설명한다.
애플이 문제 삼은 지점은 보통의 출처 서명이 이미지 처리 이후에 시작될 수 있다는 점이다. 운영체제나 센서 데이터 전달 경로가 먼저 뚫리면 조작된 이미지가 정상적으로 서명될 가능성이 남는다. Apple Reference Image는 센서에서 첫 서명을 만들고, 이후 현상 과정까지 검증 체인을 이어 보안의 시작점을 앞당겼다.
그렇다고 C2PA를 대체한다고 단정할 수는 없다. C2PA는 여러 회사와 제작 도구가 함께 쓰는 상호운용 가능한 출처 생태계를 지향한다. 반면 애플 방식은 전용 아이폰 센서와 Secure Enclave, PCC를 결합한 폐쇄적인 고신뢰 촬영 경로에 가깝다. 하나는 넓은 제작 이력을, 다른 하나는 촬영 원본의 강한 보증을 중심에 둔다.
이 기술이 증명하지 못하는 것
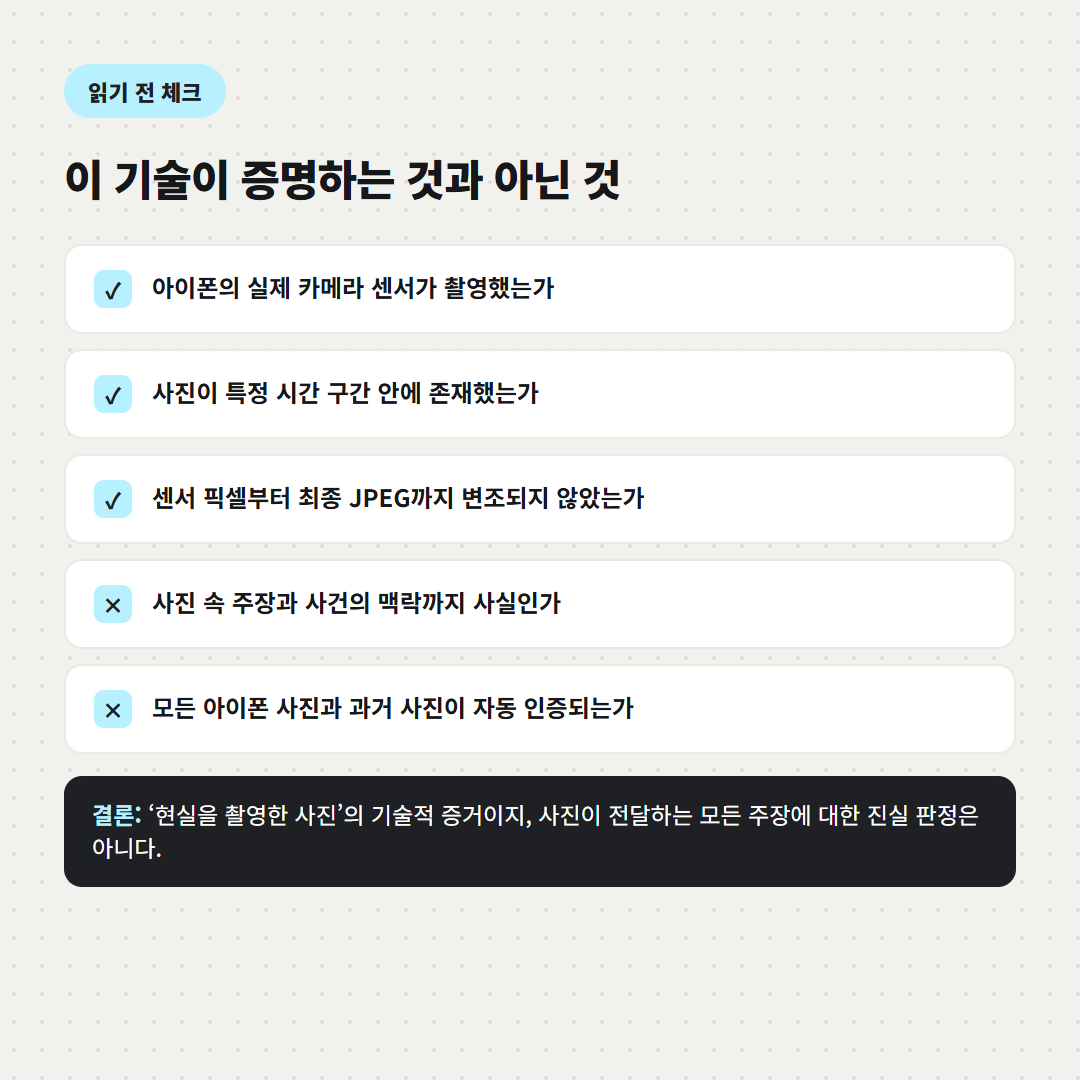
| 확인할 수 있는 것 | 별도로 판단해야 하는 것 |
|---|---|
| 실제 아이폰 센서에서 촬영됐는가 | 장면이 연출되거나 조작된 현실은 아닌가 |
| 검증된 시간 구간 안에 존재했는가 | 게시자가 붙인 날짜·장소 설명이 맞는가 |
| 최종 Reference JPEG가 바뀌지 않았는가 | 사진 밖의 사건 맥락과 인과관계가 맞는가 |
| 알려진 침해 센서의 결과가 취소됐는가 | 촬영자가 신뢰할 만한 사람인가 |
예를 들어 실제 카메라로 모니터에 띄운 AI 이미지를 촬영하거나, 배우를 세워 사건처럼 연출할 수 있다. 그 결과는 ‘카메라가 실제로 본 장면’일 수 있지만, 장면이 주장하는 사건의 진실까지 증명하지는 않는다. 뉴스룸과 법 집행, 보험 조사처럼 증거성이 중요한 곳에서는 원본 출처에 더해 위치·목격자·연속 촬영·다른 기록을 함께 대조해야 한다.
반대로 AI 생성물의 표시 문제는 기술적 출처와 별개로 중요하다. 광고에서 AI 가상인물을 실제 사람처럼 오인하게 만들지 않으려면 표시 위치와 표현을 따로 점검해야 한다. 관련 실무 기준은 이 블로그의 AI 광고 가상인물 표시 의무화 정리에서 확인할 수 있다.
왜 의미가 큰가
지금까지는 “이 사진이 AI인가?”라는 질문에 탐지 확률로 답하는 경우가 많았다. Apple Reference Image는 질문을 “검증 가능한 촬영 경로가 있는가?”로 바꾼다. 탐지기의 추정치가 아니라 센서 서명, 보안 시각, 검증 가능한 현상, 취소 목록을 함께 본다는 점이 다르다.
특히 사진기자, 분쟁 현장 기록자, 재난·사고 증거를 다루는 기관에는 쓸모가 크다. 촬영자가 공개 신원을 드러내지 않아도 서로 다른 사진이 같은 기기에서 나왔는지 외부인이 연결하기 어렵게 설계했다는 점도 눈에 띈다. 양자컴퓨터 시대의 장기 검증을 고려해 최종 이미지에 RSA-3072와 ML-DSA-87을 조합한 서명을 쓴 것도 장기간 보존되는 증거 사진을 겨냥한 선택이다.
Apple Reference Image는 “이 사진이 무엇을 주장하는가”가 아니라 “이 픽셀을 실제 아이폰 센서가 특정 시간 범위에 보았고, 그 뒤 검증 대상 이미지가 바뀌지 않았는가”에 답한다. AI 시대의 진짜 사진은 눈으로 알아보는 대상에서, 촬영 경로를 검증하는 대상으로 바뀌고 있다.
FAQ
기존 아이폰 사진도 인증할 수 있나?
아니다. 애플 발표 기준으로 전용 Reference 모드에서 센서가 촬영 순간부터 서명해야 한다. 이미 촬영된 파일에 같은 수준의 증명을 사후 추가할 수는 없다.
인터넷 연결이 없으면 촬영할 수 없나?
보안 디지털 네거티브는 기기에 저장할 수 있다. 촬영 직후 상한 타임스탬프를 받지 못하면 연결이 복구된 뒤 다시 요청하며, 현상 시 검증 가능한 정보에 따라 시간 범위가 넓어질 수 있다.
사진을 편집하면 인증은 어떻게 되나?
Apple Reference Image의 최종 서명은 특정 JPEG에 결합된다. 픽셀을 바꾸면 원래 서명 검증은 통과하지 않는다. 이후 편집 이력을 이어 붙이는 더 넓은 생태계 문제는 C2PA 같은 출처 표준이 담당하는 영역이다.
애플도 사진 내용을 볼 수 없나?
애플은 PCC의 구조상 회사도 처리 중인 이미지 데이터에 접근할 수 없다고 설명한다. 취소 서비스에는 사진 식별자, 센서 식별자와 신뢰 점수 등이 전달되지만 이미지 픽셀 자체는 전달되지 않는다는 설명이다.
출처
Apple Security Research, “Apple Reference Image: A New Approach for Verified Photography,” 2026-09-15
https://security.apple.com/blog/apple-reference-image/
C2PA Specifications 2.4, Content Credentials
https://spec.c2pa.org/specifications/specifications/2.4/specs/ContentCredentials.html
'Issue' 카테고리의 다른 글
| 2026 9월 재산세 납부기간·계산법 총정리 | 9월 30일 마감, 카드 무이자·분할납부까지 (0) | 2026.09.21 |
|---|---|
| 잠자는 내 돈 1분 만에 찾는 법 | 2026 어카운트인포로 휴면예금·카드포인트 현금화하기 (0) | 2026.09.21 |
| 2026년 9월 28일 임시공휴일 될까? 현재 미정·발표 시점·연차 계획 (0) | 2026.09.21 |
| 2026 주택연금 가입조건과 월 수령액 계산|공시가격 12억·상속 정산까지 (0) | 2026.09.18 |
| 2026 독감 무료 예방접종 일정 총정리 | 어르신 접종일 최대 6일 앞당겨진 이유(9월 21일 시작) (0) | 2026.09.18 |


